
 Nora Campos
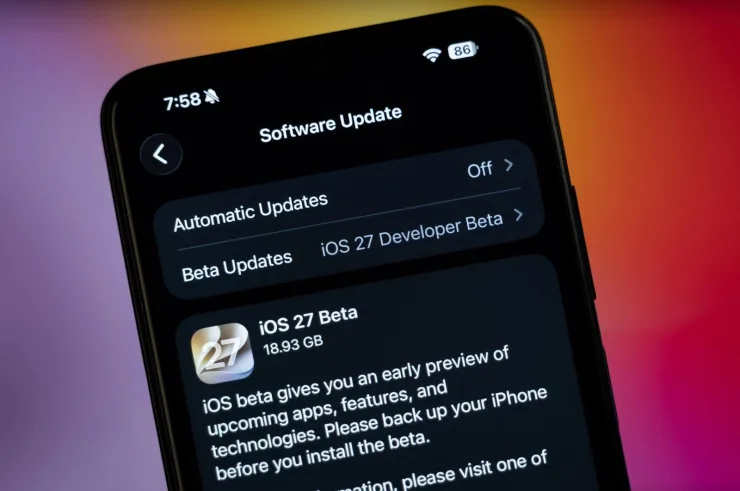
Con iOS 27 e iPadOS 27, Apple ha añadido un interruptor de privacidad pensado para un tipo de estafa que el doble factor (2FA) no corta del todo: cuando alguien se hace pasar por tu banco, una agencia o una persona de confianza y te guía, con prisa, a pagar o a cambiar datos de la cuenta. La función se llama Detección de riesgo de suplantación (Impersonation Risk Detection) y, de fábrica, viene desactivada.
Esta guía es práctica y breve: qué es, cómo se activa en Ajustes, qué datos toca (y cuáles no) y qué límites reales tiene. Sin lista inventada de apps y sin dramatizar: es una capa más, útil cuando una app compatible la pide en el momento adecuado.
Qué problema intenta resolver (sin alarmismo)
En muchas estafas de ingeniería social, el sistema «confía» en ti porque tú eres quien pulsa Confirmar, quien introduce el código SMS o quien aprueba el pago. El atacante no necesita romper el 2FA: basta con convencerte de que actúes. Apple describe este escenario de forma explícita: el impostor se presenta como banco, organismo o contacto de confianza y te empuja a una acción sensible.
La detección de riesgo de suplantación iOS 27 no sustituye al sentido común ni a las alertas de tu banco. Aporta un nivel de riesgo a la app en ese instante, para que ella pueda frenar, avisar o pedir otra verificación cuando el contexto huele a presión o a patrón anómalo. Es protección contextual, no un escudo mágico.
Cómo funciona Impersonation Risk Detection
Cuando usas una app compatible y vas a hacer algo sensible (pago, cambio de datos de cuenta, etc.), la app puede pedir al sistema una evaluación. Según Apple (recogido por 9to5Mac el 16 de septiembre de 2026), el análisis mira información del dispositivo y de la Apple Account y devuelve solo un nivel de riesgo:
- Desconocido (Unknown)
- Medio (Medium)
- Alto (High)
La app no recibe los datos que generaron ese juicio: solo la etiqueta. A partir de ahí, decide ella qué hacer: pedir que verifiques tu identidad, introducir un retraso, mostrar un aviso u otra medida que el desarrollador haya implementado.
Ese diseño es importante en privacidad: el desarrollador gana una señal útil sin un volcado de tu historial o de sensores crudos. Tú ganas un posible freno en el peor momento —cuando alguien al teléfono te dice «hazlo ya».
Privacidad: qué analiza y qué no
Pocket-lint (20 de septiembre de 2026), alineado con el discurso de Apple, resume el alcance del análisis on-device: patrones de interacción, timing, contexto y sensores básicos, según cobertura. El cálculo se hace en el dispositivo; lo que se entrega a la app es el nivel de riesgo (y el marco de la acción), no el detalle subyacente.
Apple insiste, según esa cobertura, en que no analiza el contenido de las apps nativas de Fotos, Mensajes o Mail. No es un lector de chats ni un escáner de álbumes: es una evaluación de señales de dispositivo y cuenta orientada a detectar indicios de una estafa de suplantación en curso.
Si te preocupa el interruptor «Compartir con desarrolladores de apps», el nombre suena amplio, pero en la práctica compartes el resultado (Desconocido / Medio / Alto), no un informe forense de tu vida digital. Aun así, el control sigue siendo tuyo: la función empieza apagada y puedes limitar apps concretas más adelante.
Requisitos: iOS 27 / iPadOS 27
Hace falta iOS 27 o iPadOS 27. Sin esa versión, el menú no aparecerá. Según Pocket-lint, en macOS aún no está disponible en el momento de esa cobertura; Apple podría llevarlo a más sistemas más adelante, pero hoy el foco práctico es iPhone e iPad actualizados.
Antes de tocar el interruptor:
- Ve a Ajustes → General → Actualización de software y confirma que estás en iOS/iPadOS 27.
- Conviene Wi‑Fi y batería razonable (como en cualquier gran actualización).
- Si aún no has actualizado, una copia de seguridad del móvil sigue siendo el paso sensato previo.
Cómo activarla paso a paso
La ruta oficial es corta. En español de sistema puede verse como Detección de riesgo de suplantación; en inglés, Impersonation Risk Detection.
- Abre Ajustes.
- Entra en Privacidad y seguridad.
- Pulsa Detección de riesgo de suplantación (Impersonation Risk Detection).
- Activa Compartir con desarrolladores de apps (Share with App Developers).
- Si te lo pide, inicia sesión en la App Store con tu Apple Account.
Eso es todo el «cómo». No hay un segundo wizard oculto: el interruptor vive donde viven el resto de controles de privacidad. Si no lo ves, revisa la versión del sistema antes de buscar tutoriales de menús inventados.
Tras activar: apps, retrasos y control fino
Tres matices que evitan frustraciones:
Solo apps compatibles. Apple no ha publicado una lista completa de apps que implementan el framework. No inventes nombres: activar la función no garantiza avisos en tu banco, monedero o mensajería favoritos hasta que esos desarrolladores lo adopten. Cuando una app compatible pida evaluaciones, puede ir apareciendo en el propio menú de Ajustes (actividad reciente / apps que han solicitado el nivel de riesgo, según la cobertura de soporte y medios).
Retraso al desactivar o cambiar. Pocket-lint y la documentación que citan destacan un detalle deliberado: si alguien te presiona para apagar la protección, puede que estés en medio de una estafa. Por eso, desactivar o modificar el ajuste puede tardar hasta unas 24 horas en aplicarse. El mismo orden de magnitud puede aplicar al corte por app.
Control por aplicación. Cuando haya apps en la lista, puedes desactivar el uso de la detección app a app, con ese posible retraso. Es el equilibrio típico de Apple: dar la señal a quien la soporta, y dejarte retirar el permiso sin tener que apagarlo todo de golpe si no quieres.
Qué esperar en la práctica (y qué no)
Espera fricción puntual en momentos sensibles: un aviso extra, un segundo factor reforzado o una pausa antes de confirmar. Eso es señal de que la app está usando el nivel de riesgo, no de que el teléfono «se haya estropeado».
No esperes:
- Que sustituya a no colgar y llamar al número oficial del banco.
- Que proteja apps que aún no han integrado la API.
- Que reescriba el contenido de Mensajes o Mail (no es su trabajo).
- Disponibilidad en Mac «ya» si Pocket-lint sigue siendo el estado actual de macOS.
Encaja bien con hábitos básicos de ciberseguridad en casa: desconfiar de urgencias, no instalar perfiles raros y no ceder el control remoto a desconocidos. La Impersonation Risk Detection es un refuerzo técnico para cuando la presión llega justo en el clic delicado.
Si actualizas a iOS 27 o iPadOS 27, el gesto más útil suele ser este: Privacidad y seguridad → Detección de riesgo de suplantación → Compartir con desarrolladores de apps, y luego olvidarte del interruptor hasta que una app compatible empiece a pedir evaluaciones. Poco ruido, más margen cuando alguien intente hacerse pasar por quien no es.
Preguntas frecuentes
¿Viene activada de fábrica?
No. Hay que encender Compartir con desarrolladores de apps (o el interruptor equivalente en tu versión de iOS).
¿Qué recibe la app?
Solo el nivel de riesgo (p. ej. Desconocido, Medio o Alto), no los datos brutos usados para calcularlo.
¿Sirve en todas las apps?
No: solo en las que hayan implementado el soporte. Apple no publica una lista completa y cerrada.
¿Puedo apagarlo?
Sí. Si desactivas el ajuste, dejas de compartir esa señal con las apps que la consulten.
La detección de riesgo de suplantación es una capa más, no un antivirus mágico: úsala junto con sentido común, actualizaciones y revisión de permisos.

 Rodrigo Sarsfield


Agregar un comentario